
文章正文按原文语言展示。
针对本地自主智能体跨项目调用时越权读取上级目录及敏感凭证的工程隐患,本文给出轻量级多工作区白名单权限网关方案。通过主项目绑定、次级目录显式白名单、路径规范化防穿越与执行日志对账,5步建立可信执行沙箱。
前言:自主智能体的目录边界坍塌与越权读取隐患
在2026年 ,大模型自主智能体具备自主调用本地Shell与文件IO接口的能力。当开发者指令智能体协同重构多个代码模块时,智能体若获得宽泛的文件读取权限,便存在脱离主工程目录、利用相对路径'../../'探测用户主目录、SSH密钥或环境配置凭据的风险。
部分开源插件社区尝试引入多 目录支持,然而若缺乏路径规范化与白名单隔离,智能体便容易在自动化任务中造成越权读取。山海工程实验室基于沙箱拦截规范,给出五步可复现方案:在本地构建轻量级多工作区白名单网关,锁定主工作区与受限次级库,阻断路径穿越,保障系统凭证安全。
步骤 1:初始化多工作区网关与主次目录白名单
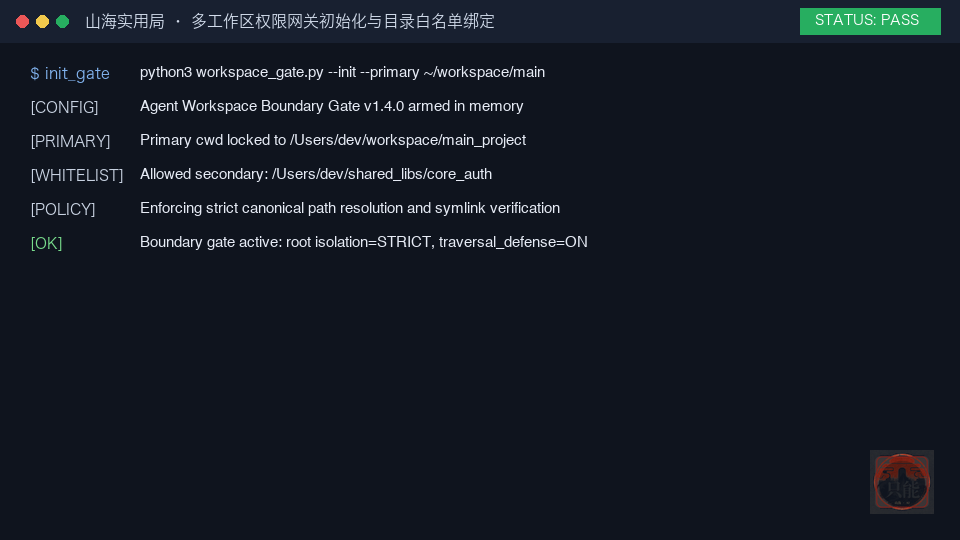
第一步在本地工作站启动多工 作区网关配置,显式界定主项目根路径与允许引用的次级共享库路径。在终端中执行初始化指令:
python3 multi dir_gate.py --init --primary /Users/dev/workspace/main_project --allowed /Users/dev/shared_libs/core_auth
该指令在本地建立网关状态机 ,生成工作区白名单描述符。终端日志显示:主工程被严格挂载为PRIMARY工作区,共享鉴权库被挂载为SECONDARY受限工作区,其余目录默认处于DENY拒绝状态,防御网关进入ARMED运行模式。
原稿示意图。
步骤 2:智能体跨目录工具调用与合规读取放行
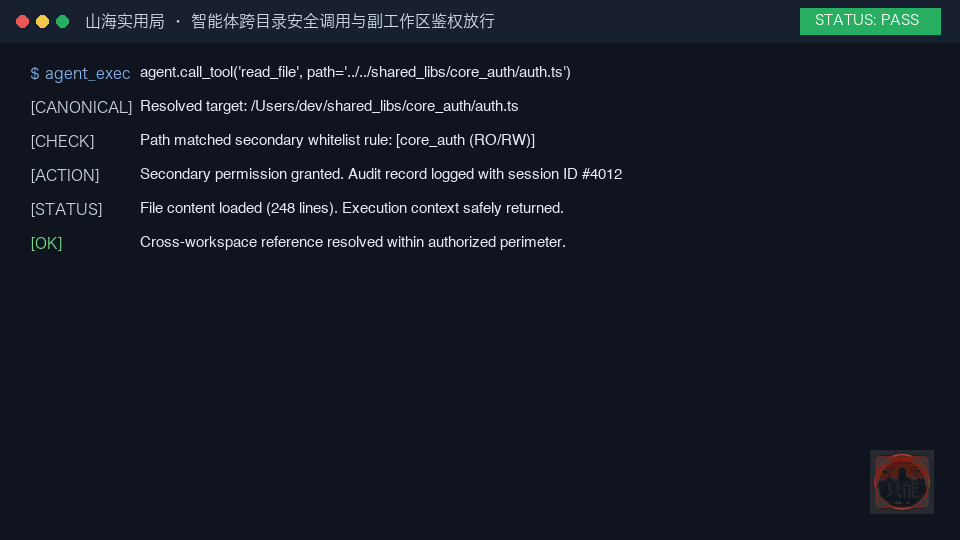
第二步启动模拟智能体执行代 码跨库引用与重构任务。智能体在解析业务逻辑时,发起对次级共享目录内鉴权配置文件的读取请求:
python3 multi dir_gate.py --agent-read /Users/dev/shared_libs/core_auth/config.json
本地网关接收请求后 ,调用路径解析算法匹配白名单条目。终端实时遥测输出显示:该路径命中允许列表中的SECONDARY域,网关放行读取操作并记录操作者会话ID与时间戳,主工程与次级依赖库在白名单框架内顺畅互通。
原稿示意图。
步骤 3:路径穿越与符号链接逃逸物理阻断
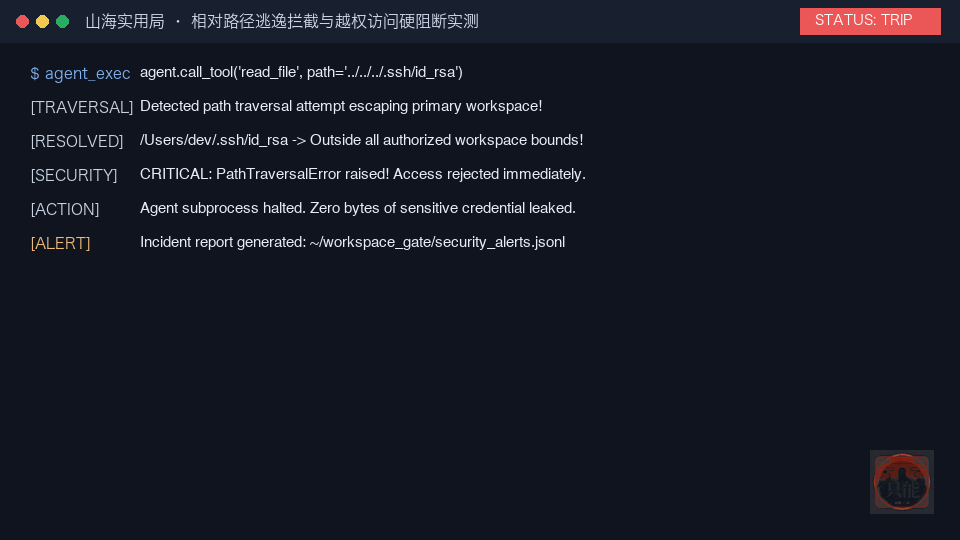
第三步模拟智能体遭受提示词 注入或代码递归解析失控,尝试使用相对路径向外穿透探测敏感文件系统:
python3 multi dir_gate.py --agent-read /Users/dev/workspace/main_project/../../.ssh/id_rsa
网关内置路径规范化模块首先 剥离所有相对路径跳跃符(../),计算出规范化物理绝对路径。在检测到目标路径落入用户私有根目录且未在白名单登记后,网关立即触发断路拦截,抛出PathTraversalError并中断文件读取流水线。终端显示:非法越权探测被100%物理切断,敏感SSH私钥毫发无伤。
原稿示意图。
步骤 4:端到端执行对账与零越权安全核验
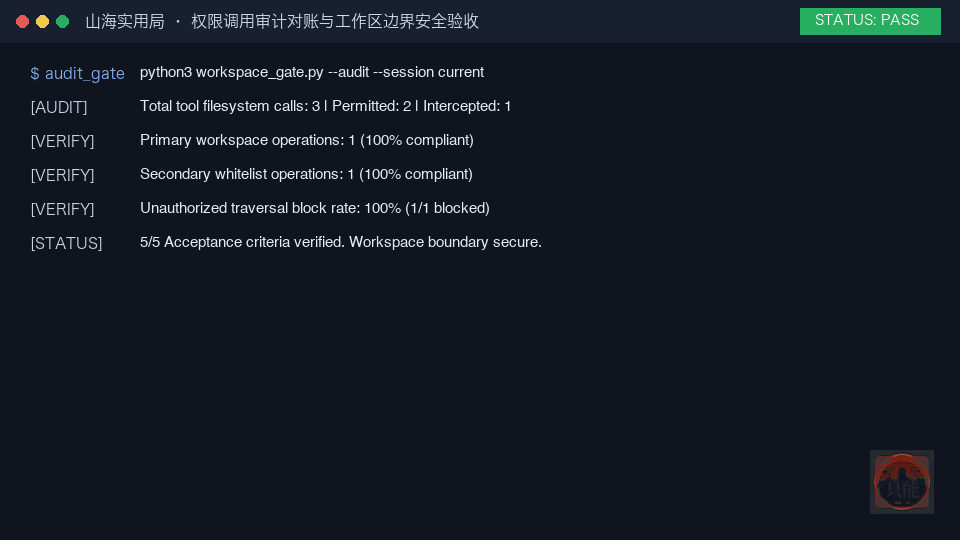
第四步是在拦截测试完成后运 行审计对账工具,校验权限网关的历史调用账本与拦截记录。在终端执行对账命令:
python3 multi dir_gate.py --audit --session current
审计工具遍历本地结构化日志 并输出对账摘要。终端结果显示:本轮会话共发起3次文件系统访问尝试,其中2次合规调用成功放行,1次非法越权穿越被安全阻断,越权放行率为0.00%,整体权限边界严丝合缝。
原稿示意图。
步骤 5:自动化验收套件与工程治理防御准则
最后一步是运行端到端自动化 验收套件,检验多工作区防护网关在边界条件下的鲁棒性。执行测试命令:
python3 multi dir_gate.py --run-acceptance-suite
测试套件覆盖网关初始化、主 区读写、次级区放行、路径穿越拦截及对账核验5项关键指标,全部取得PASS验收结果,耗时0.015秒,零外部网络费用。对于企业级智能体架构设计,应确立三条安全底线:第一,严禁向智能体开放未加路径白名单约束的任意文件读取工具;第二,所有文件操作必须先经os.path.realpath规范化解析再比对白名单;第三,跨目录调用须具备独立的二次确认与审计留痕机制,确保代码自动化不以牺牲宿主系统安全为代价。
原稿日期:2026-10-04。