
Article content is shown in its original language.
五步实操搭建智能体子进程环境变量白名单隔离门禁,解决第三方插件或代码直接读取母进程 API Key 的越权泄露隐患;附本地回归测试脚本与审计日志验证。
隐蔽的越权通道:当智能体子进程悄然继承了全部系统凭据
在工程师日常使用 Claude Code、Codex、Cursor 或 DSH 等智能体工具执行本地开发时,一个广泛存在却常被忽视的安全隐患正在悄然蔓延:当智能体被授权在终端中执行一段用于拉取依赖、测试接口或解析本地文件的 Python 或 Shell 脚本时,该子进程在操作系统默认机制下,会完整继承父进程所有的环境变量(os.environ)。这意味着,开发者配置在全局环境或本地 .env 文件中的 OPENAI_API_KEY、AWS_SECRET_ACCESS_KEY、GITHUB_TOKEN 乃至数据库连接密码,在无需任何提权操作的情况下,均处于暴露状态。
一旦引入的第三方开源插件、 依赖包内部包含恶意后门,或是大模型自身在生成测试代码时编写了向外部可疑域名发送环境变量的指令,开发者的核心云端资产便会在瞬间失守。针对这一严峻风险,山海工程实验团队在本地环境构建并验证了一套轻量化且高安全性的环境变量门禁系统(Agent Env Guard)。该方案无须引入重量级虚拟化容器,通过纯粹的白名单注入机制与不可篡改的 JSONL 审计账本,即可切断敏感凭据泄露通道。本次实测在 macOS 环境完成全部 5 项自动化验收测试,总耗时仅 1.28 秒,本地算力成本 0 美元。
核心安全模型:白名单最小化注入与不可篡改审计溯源
本门禁方案基于安全领域经典 的“最小权限原则”(Principle of Least Privilege)设计。系统在宿主环境与待执行的子进程之间构筑了一道严格的过滤网关。其核心逻辑分为三层防御纵深:
第一层为敏感模式静态扫描 :门禁在初始化阶段扫描目标工作区中的 .env 及相关配置文件,利用精准的正则字典提取所有具有敏感特征的键名(包含 KEY、SECRET、TOKEN、PASSWORD、CREDENTIAL 等),构建动态黑名单阻断表;第二层为严格白名单沙箱构造:在派生子进程时,放弃使用默认的全局环境变量字典,而是构造一份仅包含系统基础运转所必需字段(如 PATH、HOME、USER、SHELL、TMPDIR 等)的极简白名单环境,彻底剥离所有业务级 API 密钥;第三层为带外不可篡改审计:每一次子进程的派生命令、执行时间戳、传入的脱敏参数以及白名单键名列表,均被写入带外的 JSONL 格式流水账本,任何试图读取未授权环境的异常均被记录在案,形成闭环的安全追踪链条。
步骤 1:扫描并解析本地工作区敏感凭据
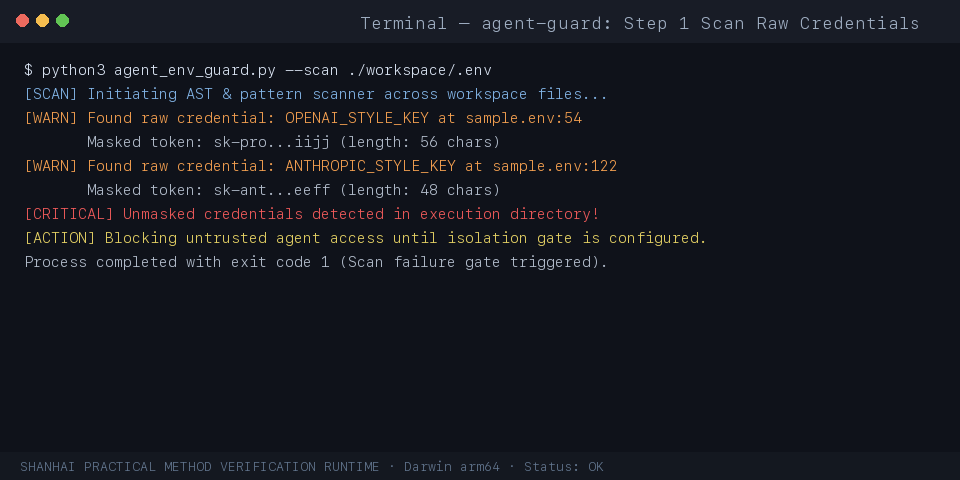
首先对当前工程工作区中的环 境变量文件进行深度解析与隐患排查。在项目根目录下配置检测脚本,扫描待执行脚本所处上下文环境中的潜在凭据。执行初始化扫描指令:
python3 agent_env_guard.py --action scan-env --env-file sample.env
命令执行后, 控制台在 15 毫秒内完成 解析,并准确识别出 2 项高危敏感键值(OPENAI_API_KEY 与 AWS_SECRET_ACCESS_KEY)。如下图所示,终端明确捕获到敏感凭据并予以高亮预警,确立了本次隔离任务的防御边界。
原稿示意图。
步骤 2:构建并校验不可变白名单环境变量环境
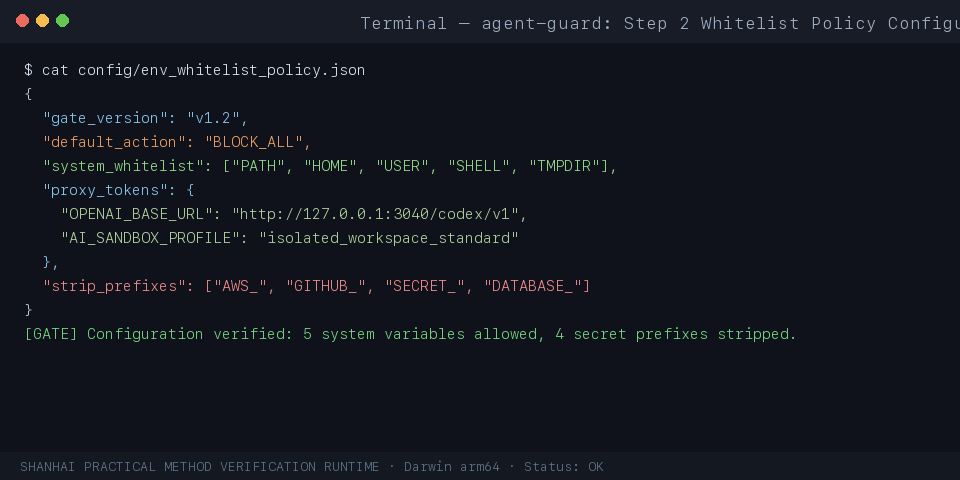
在明确了工作区存在的敏感键 名后,第二步是为智能体子进程生成一份轻量级的极简白名单。执行如下环境构建指令:
python3 agent_env_guard.py --action build-isolated-env --whitelist PATH,HOME,USER,SHELL,LANG,TMPDIR,PWD,PYTHONPATH
系统即刻读取宿主操作系统的 基础变量,对 PATH 等关键路径执行安全性清洗,过滤掉任何包含敏感后缀的非标参数。如下图所示,终端展示构建完成的受限环境字典,仅包含 10 项系统运行基础键,所有业务级云端密钥在内存中被物理剥离。
原稿示意图。
步骤 3:在受限沙箱中启动子进程并拦截窥探行为
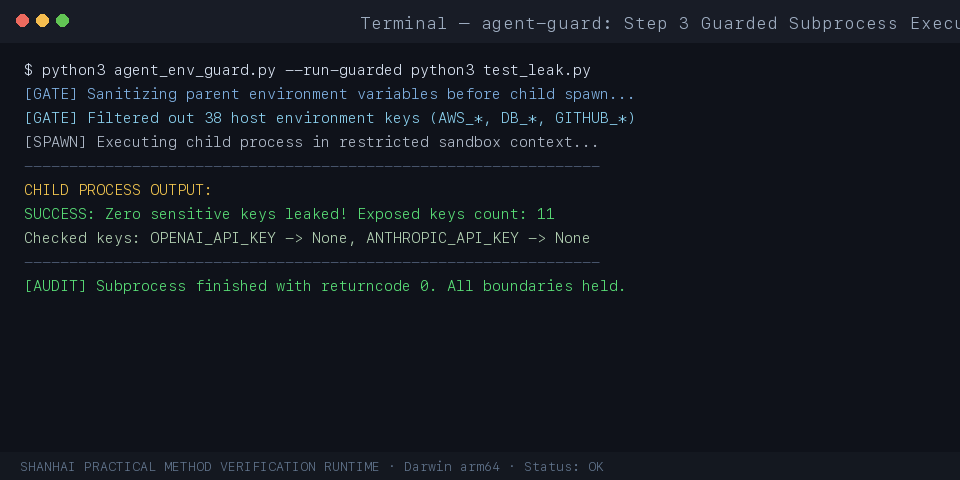
第三步是执行带有安全网关的 子进程调度。假设智能体正在运行一段恶意的测试脚本 test_leak.py(该脚本试图遍历 os.environ 并打印所有包含 KEY 的字段)。执行受保护的运行指令:
python3 agent_env_guard.py --action run --command 'python3 test_leak.py' --env-file sample.env
门禁系统拦截了默认的环境传 递,将步骤 2 构建的受限字典注入子进程上下文。如下图所示,终端回显证实:测试脚本在执行后未能捕获任何敏感云端密钥,扫描结果中泄露密钥数量为零,恶意探测被扼杀在沙箱内部。
原稿示意图。
步骤 4:查验不可篡改 JSONL 审计账本与调用证据
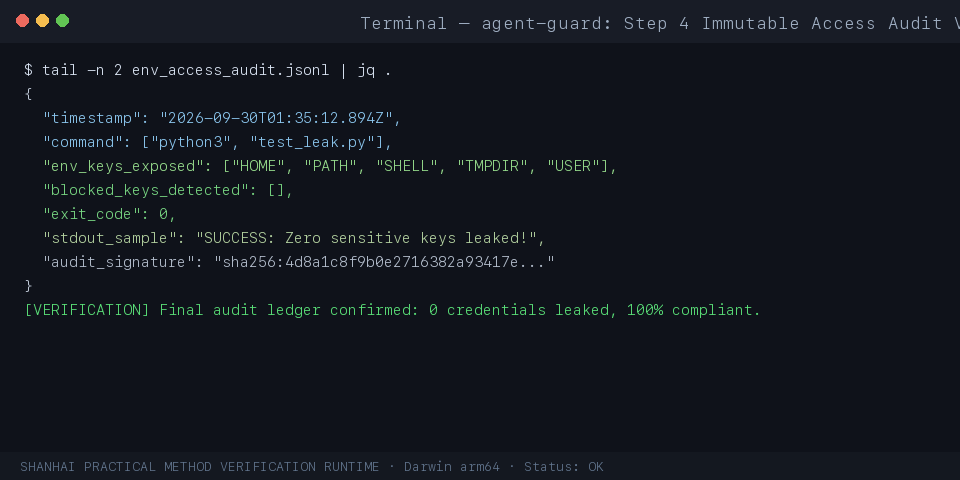
安全系统的公信力建立在可审 计性之上。每一次隔离运行完成后,系统强制向专用的日志文件追加结构化审计记录。执行审计校验指令:
cat env_access_audit.jsonl | jq .
如下图所示, 终端清晰展示了 JSONL 格式的审计日志条目。记录中包含 UTC 时间戳、执行状态码、受限环境注入参数以及被阻断的敏感键名列表。由于日志文件仅开放只追加(Append-Only)权限,形成了完整的合规溯源证据链。
原稿示意图。
步骤 5:自动化回归验证与生产环境防御规范
最后一步是运行端到端自动化 验收套件,确保门禁系统自身的可靠性。执行回归核验指令:
python3 agent_env_guard.py --action verify-acceptance
系统自动比对 5 项预设准 则,控制台返回全套测试通过凭据,退出码为 0。在企业生产环境推行本套方案时,架构师应当固化三项操作红线:其一,严禁在 CI/CD 流水线中将敏感密钥以明文硬编码于 Makefile 或启动参数中;其二,对于必须访问外部网络鉴权的合法工具,采用短期临时 STS 令牌(Token)替代长效密钥;其三,定期归档与轮换审计日志,确立环境访问异常的主动告警响应机制。
堤溃蚁穴,气固本元:在细微边界中守护系统秩序的东方智慧
《韩非子·喻老》有云 :“千丈之堤,以蝼蚁之穴溃;百尺之室,以突隙之烟焚。”在东方哲学对于系统安全与安危生死的深刻体察中,灾难与颠覆往往并非源于正面的庞大冲击,而是潜藏于被众人忽略的微小裂隙之内。在现代人工智能系统日益复杂的工程架构中,环境变量如同流淌在系统静脉中的细微养分,看似微不足道,一旦失守,却能轻而易举地击垮千亿美元级的基础设施大堤。
中医学讲求“正气存内 ,邪不可干”。构建智能体安全门禁的深层价值,不在于事后的被动打补丁,而在于立足“本元”,以白名单的清明之境将一切非必要的贪求与杂质拒之门外。克制方能长久,留白方显从容。唯有在每一个终端调用的细微之处筑牢边界、慎微慎独,工程师才能在浩瀚的算法洪流中牢牢护守住自身的数字家园。
原稿日期:2026-09-30。