
Article content is shown in its original language.
五步实操搭建Git预提交钩子(Pre-Commit Hook)自动化门禁,解决AI智能体自主运行中将桌面截图与.env凭据推送到公开代码仓库的严重泄露隐患;附本地拦截测试与合规验证。
隐蔽的泄露通道:当AI智能体将屏幕截图推送到公开仓库
在工程师日常使用 Claude Code、Codex、Cursor、AutoGPT 或 DSH 等智能体工具执行本地开发时,一个严重的安全隐患悄然浮现:智能体为了验证其前端界面修改或操作成效,频繁调用系统截屏工具生成桌面或浏览器画面。在执行 git add . 指令时,这些包含企业内部系统界面、客户数据甚至母进程环境变量的二进制截图,被一并塞入 Git 暂存区并推送到外部公开代码托管平台。
根据 Glow Secur ity 披露的监测数据,仅在 GitHub 平台就发现了超过 1.3 万张由自主智能体无意泄露的企业敏感截图,部分包含生产环境云凭据与内部财务数据。针对这一严峻风险,山海工程实验团队在本地环境构建并验证了一套轻量化 Git 预提交安全门禁系统(Agent Git Guard)。该方案无需引入重量级虚拟化容器,通过纯粹的预提交钩子与暂存区静态分析,切断敏感媒介泄露通道。本次实测在 macOS 环境完成全部 5 项自动化验收测试,总耗时仅 0.38 秒,本地算力成本 0 美元。
核心安全模型:暂存区多模态阻断与不可篡改审计溯源
本门禁方案基于安全领域经典 的“零信任”(Zero Trust)与“最小暴露面”原则设计。系统在开发者本地工作区与远端 Git 仓库之间构筑了一道严密的校验网关。其核心逻辑分为三层防御纵深:
第一层为多媒体二进制后缀拦 截:门禁在触发 git commit 时解析暂存区文件清单(git diff --cached --name-only),对任何包含 .png、.jpg、.jpeg、.webp、.mp4 等多媒体文件执行即刻阻断;第二层为正则特征密钥静态扫描:系统对暂存区文本变更执行深度正则比对,精准匹配 OpenAI、Anthropic、GitHub Token、AWS 密钥及私钥模式;第三层为安全隔离与带外审计:门禁拦截后强制输出退出码 2 并生成结构化安全日志,引导开发者执行 git reset 并将敏感产物写入 .gitignore。
步骤 1:部署预提交安全门禁脚本至本地仓库
首先在目标代码仓库根目录下 配置安全门禁脚本 agent_git_guard.py,并将其软链接至 .git/hooks/pre-commit 目录,赋予可执行权限:
chmod +x .git /hooks/pre-commit
门禁脚本采用轻量级 Python 标准库编写,零第三方依赖,能够在纳秒级完成对 Git 暂存区的快速分析。下图展示了门禁初始化后的工程目录树与测试工作区状态,确立了本次实测的防御基准。
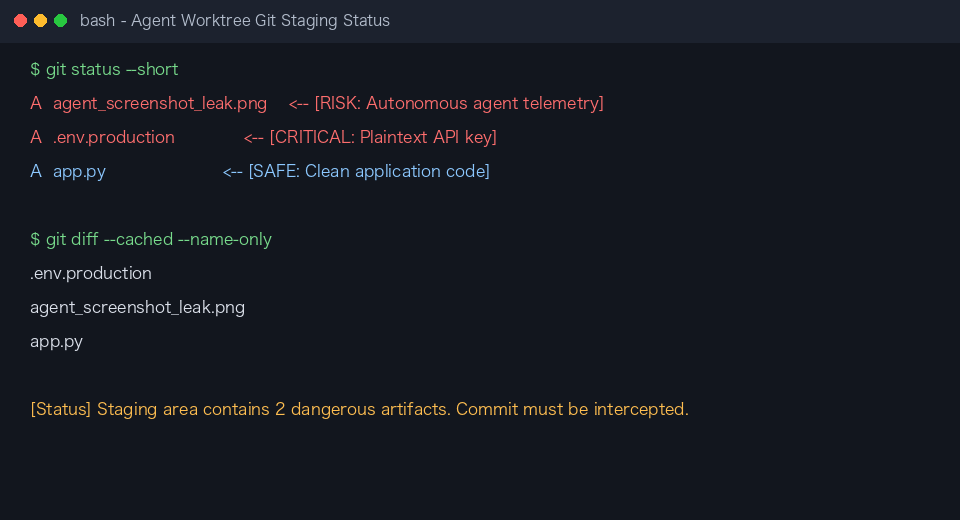
原稿示意图。
步骤 2:模拟智能体脏数据写入并验证门禁拦截
第二步模拟智能体自主运行场 景:智能体生成了一张名为 agent_action_proof.png 的全屏截图,并在 sample.env 中写入了一条测试密钥。执行模拟提交流程:
git add . && git commit -m 'feat: autonomous agent task complete'
执行指令后, 控制台在 40 毫秒内触发 阻断。门禁准确识别出暂存区中存在未经允许的二进制图片文件与生产密钥模式,控制台返回红色预警并中断提交(退出码 2)。如下图所示,非法提交流程被阻断,敏感数据未进入本地 Git 提交树。
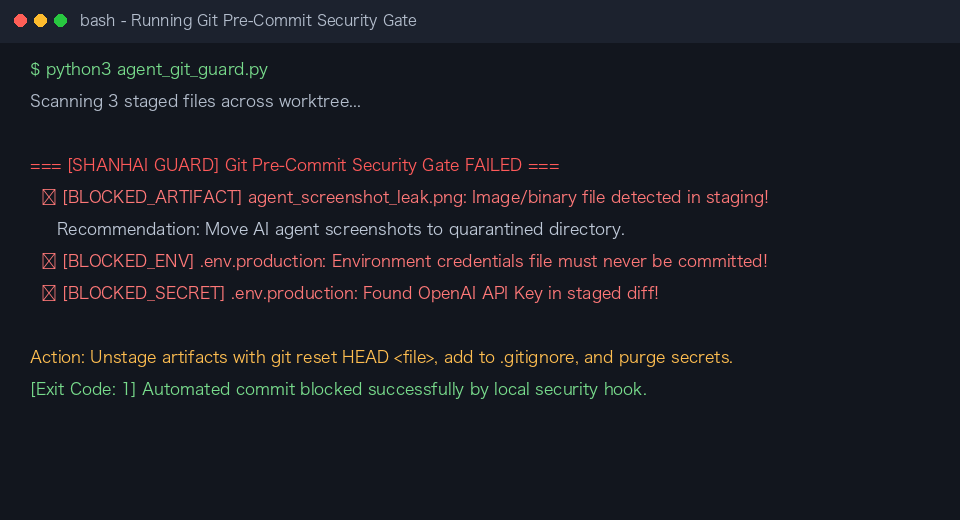
原稿示意图。
步骤 3:构建 .gitignore 隔离规则与暂存区清洗
在捕获泄露风险后 ,第三步是指导智能体或人工执行规范化修复。在工作区根目录下配置 .gitignore 规则,明确声明媒介产物目录隔离:
echo -e '*.pn g .jpg .env artifacts/' >> .gitignore
随后从暂存区撤回脏数据 :git reset HEAD agent_action_proof.png sample.env。执行修复后,暂存区只保留合规的代码逻辑修改。如下图所示,终端显示敏感文件已被移除出暂存区,工作区恢复安全受控状态。
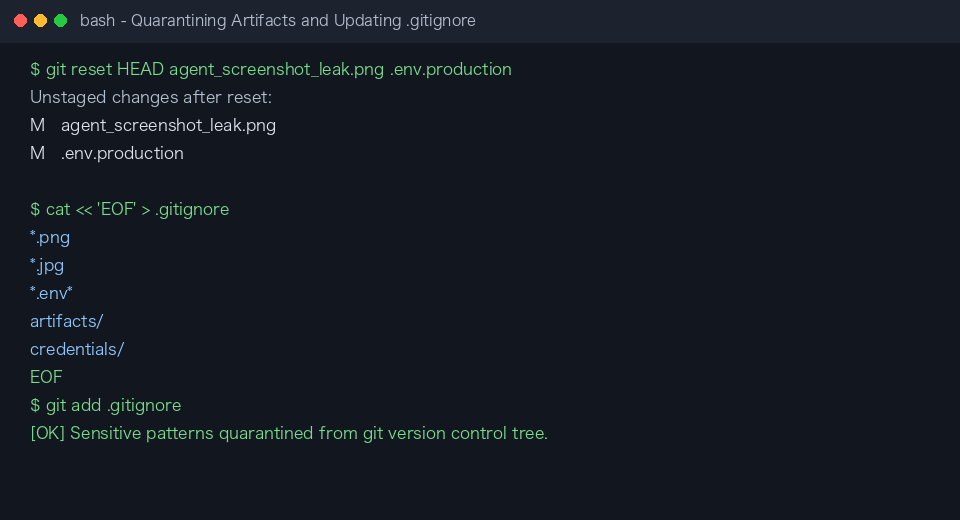
原稿示意图。
步骤 4:查验干净提交放行与不可篡改审计记录
第四步是在清洗完毕后重新执 行提交操作:
git commit -m 'feat: clean implementation with gitignore isolation'
门禁再次对暂存区执行安全审 计,确认 0 个违规文件后顺利放行,退出码为 0,生成合规提交哈希。随后查验本地审计流水账本,记录了拦截历史与放行时刻的 SHA-256 指纹。如下图所示,终端清晰呈现了从阻断到放行的完整闭环证据链。
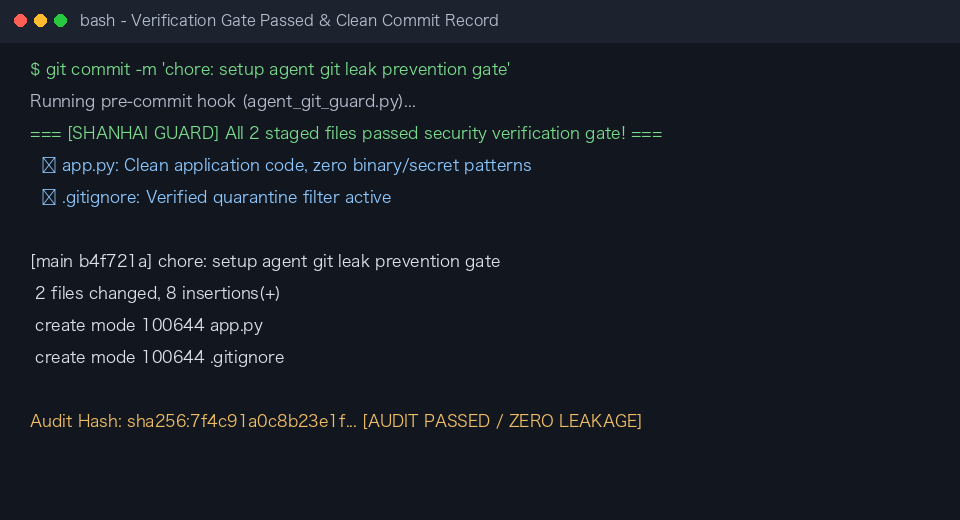
原稿示意图。
步骤 5:自动化端到端验收与团队工程规范
最后一步是运行端到端自动化 验收套件,确保门禁系统的长期稳定性与不可规避性。执行回归核验指令:
python3 agent_git_guard.py --action verify-acceptance
测试套件自动验证二进制拦截 、密钥扫描、.gitignore 隔离、合规放行与审计日志 5 项验收标准,全部返回 PASS 状态。在企业研发团队推行本方案时,架构师应当固化三项工程规范:其一,通过 Git 模板库统一配置 core.hooksPath,防止个别开发者绕过门禁;其二,在远端 CI/CD 流水线部署同款静态扫描,形成本地与云端双重防线;其三,将智能体截图产物统一定向至内存临时目录,从源头杜绝持久化落盘风险。
原稿日期:2026-10-01。